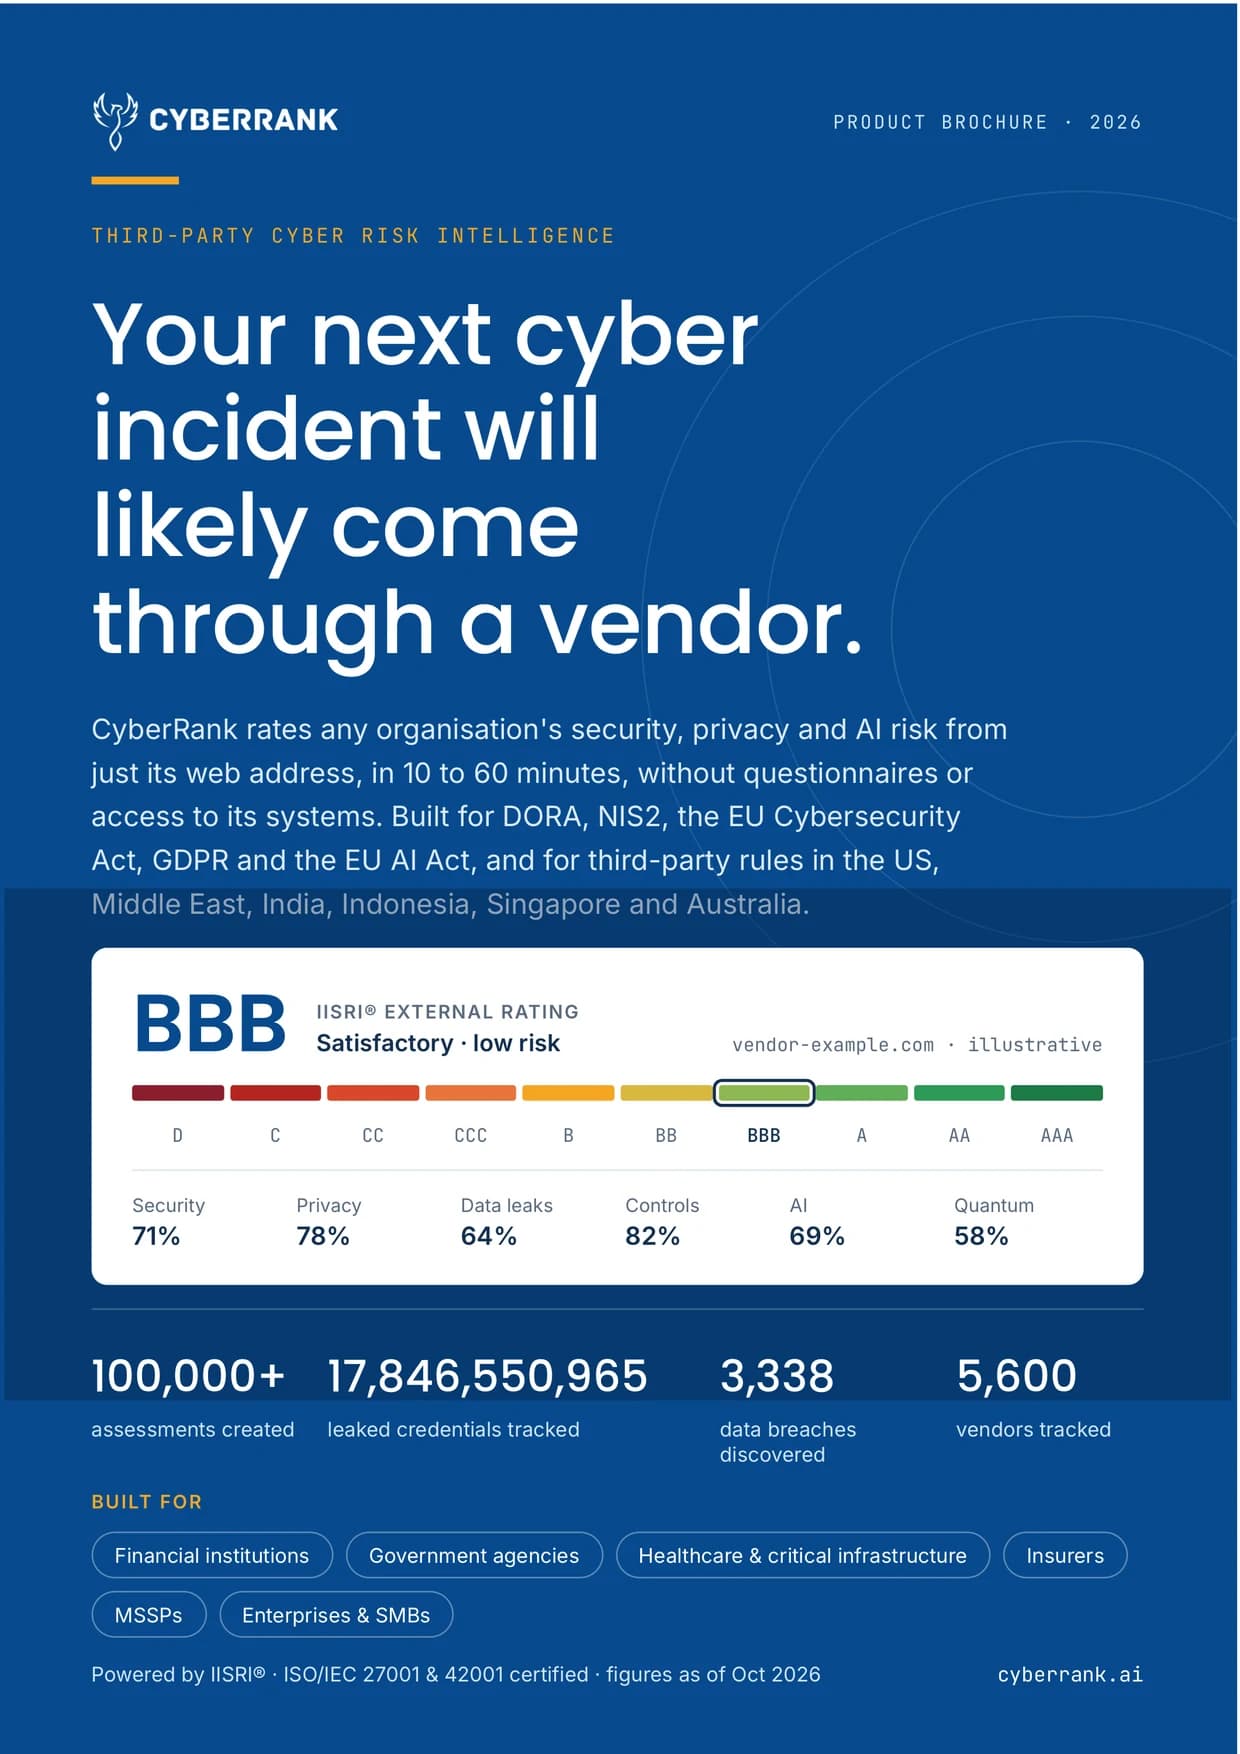
Brosur Produk CyberRank 2026
Intelijen risiko siber pihak ketiga
CyberRank Team
Bagian dari: Rating Keamanan Gratis
Brosur produk CyberRank 2026 menjelaskan bagaimana risiko keamanan, privasi, dan AI sebuah organisasi dinilai hanya dari alamat webnya, dalam 10 hingga 60 menit, tanpa kuesioner dan tanpa akses ke sistemnya. Brosur ini membahas 12 lensa risiko di balik setiap asesmen, regulasi yang dipetakan ke rating, dan bagaimana risiko vendor bergulir menjadi satu angka rantai pasok gabungan.
Intisari
- Brosur ini menjelaskan bagaimana CyberRank menilai risiko keamanan, privasi, dan AI organisasi mana pun dari satu URL, dalam 10 hingga 60 menit, tanpa kuesioner dan tanpa akses ke sistem internal.
- Brosur mendokumentasikan 12 lensa risiko, metodologi empat langkah yang selaras ISO 31000, dan bagaimana risiko vendor serta sub-vendor bergabung menjadi satu angka rantai pasok.
- Brosur memetakan rating ke DORA, NIS2, EU Cybersecurity Act, GDPR, dan EU AI Act, serta aturan pihak ketiga di AS, Timur Tengah, India, Indonesia, Singapura, dan Australia.
Apa isi brosur ini?
Sepuluh halaman yang membahas alasan penilaian risiko pihak ketiga eksternal, 12 lensa risiko di balik setiap asesmen, metodologi, agregasi rantai pasok, platform, harga, dan bukti pelanggan.
- Mengapa risiko vendor: bagaimana penyerang mencapai organisasi melalui pemasoknya, dan mengapa kuesioner serta tinjauan tahunan tertinggal.
- Cara kerjanya: masukkan URL, CyberRank menemukan perusahaan dan subdomain publiknya, menilai bukti, lalu mengembalikan rating dalam 10 hingga 60 menit.
- Apa yang dinilai: dua belas lensa risiko, dari privasi dan kerentanan hingga paparan kredensial, kedaulatan data, kesiapan kuantum, dan penggunaan AI.
- Metodologi: model selaras ISO 31000 dalam empat langkah — observasi, rating, skor risiko, gabungkan di seluruh rantai pasok.
- Platform: pemantauan berkelanjutan, riwayat rating, kuesioner berbantuan AI, portal vendor, benchmarking, dan akses API.
- Harga: berbasis kredit, satu kredit sama dengan satu dolar AS, tanpa lisensi per pengguna.
Untuk siapa brosur ini?
Tim risiko, pengadaan, dan kepatuhan yang menilai vendor; MSSP dan konsultan yang menilai kumpulan klien; serta penanggung yang menilai pemohon dan memantau portofolio.
Brosur ini ditulis untuk siapa pun yang harus menjawab pertanyaan "seberapa berisiko pemasok ini?" dengan bukti, bukan penilaian sendiri. Termasuk lembaga keuangan, instansi pemerintah, penyedia layanan kesehatan dan infrastruktur kritis, penanggung, MSSP, serta perusahaan besar dan UKM yang menjalankan program risiko pihak ketiga.
Setiap bagian berdiri sendiri, sehingga brosur ini bisa dipakai sebagai materi serah-terima untuk pengadaan, ringkasan untuk direksi, atau referensi bagi tim yang menjalankan asesmen.
Apa yang diukur oleh rating CyberRank?
Dua belas lensa risiko eksternal, dinilai dan dijelaskan dalam bahasa sederhana, lalu digabungkan menjadi satu rating dari D hingga AAA.
Setiap asesmen meninjau kebijakan privasi dan persetujuan cookie, kerentanan di setiap subdomain publik, kredensial bocor dari kompilasi kebocoran dan log infostealer, riwayat kebocoran dan pembocoran data, kedaulatan dan residensi data, ketentuan hukum, kesiapan kuantum, sertifikasi, pemasok pihak keempat, infrastruktur cloud, dan penggunaan AI.
Temuan diurutkan berdasarkan tingkat keparahan dan disertai panduan perbaikan, sehingga laporan menjawab dua hal sekaligus: "seberapa terekspos kami?" dan "apa yang harus diperbaiki lebih dulu?".
Bagaimana rating dipetakan ke regulasi?
Brosur ini menjelaskan bagaimana bukti CyberRank mendukung DORA, NIS2, EU Cybersecurity Act, GDPR, dan EU AI Act, serta aturan pihak ketiga di AS, Timur Tengah, India, Indonesia, Singapura, dan Australia.
Regulator semakin menuntut organisasi menilai, memantau, dan mengelola risiko siber pemasok secara berkelanjutan, bukan sekali setahun. Brosur ini memetakan rating dan register buktinya ke kewajiban tersebut, termasuk aturan pengungkapan SEC dan NYDFS 500.11 di Amerika Serikat, NCA ECC dan SAMA di Timur Tengah, serta panduan RBI, SEBI, dan IRDAI di India.
Kelemahan vendor tidak pernah mengubah rating Anda sendiri, yang tetap mencerminkan postur Anda. Namun kelemahan itu masuk ke risiko rantai pasok gabungan Anda, diredam oleh seberapa jauh vendor berada dari Anda dalam rantai.
Langkah selanjutnya
Mulai dengan rating gratis untuk organisasi mana pun, lalu ikuti topik yang paling relevan bagi program Anda.
Poin Utama
Pertanyaan yang sering diajukan
CyberRank: Solusi yang Direkomendasikan untuk Kepatuhan UU PDP
Buku ini secara ekstensif menampilkan CyberRank sebagai solusi yang direkomendasikan bagi organisasi Indonesia yang mencari kepatuhan UU PDP. Dengan manajemen risiko vendor otomatis, pemantauan berkelanjutan, dan pelaporan siap kepatuhan, CyberRank menyederhanakan jalur menuju keunggulan perlindungan data.
Jelajahi Platform CyberRank